O ataque que vai parar sua empresa não vai parecer um vírus.
Ele entra com uma senha válida e usa as ferramentas do próprio Windows — não há arquivo para o antivírus reconhecer. O Falcon bloqueia pelo comportamento do processo. A Callister licencia os três bundles em reais, com nota fiscal brasileira.
Endpoint é qualquer máquina em que o trabalho acontece — e é onde o ataque termina, mesmo quando começou em outro lugar.
O firewall vê o tráfego que entra e sai da empresa. Ele não vê o que o usuário faz depois de entrar: qual programa abriu, qual comando rodou, qual arquivo foi copiado para o pendrive. Essa parte só existe dentro da máquina.
É lá também que a credencial é digitada. Como o ataque atual entra com senha válida, ele passa pela borda sem disparar nada — e a única camada que ainda pode reconhecê-lo é a que observa o comportamento do processo na estação.
Proteção de endpoint moderna não é um antivírus que compara arquivos com uma lista. É um sensor que acompanha o que cada processo faz em tempo real e interrompe a ação quando o encadeamento é de ataque, mesmo sem nunca ter visto aquele arquivo antes.
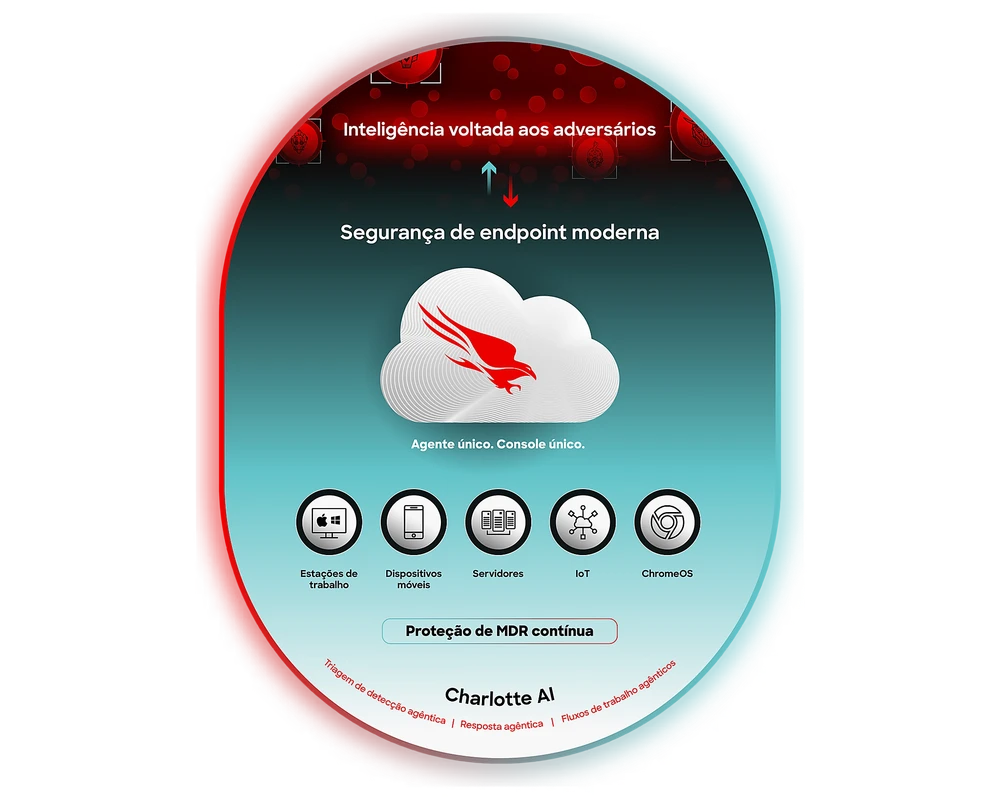
Visão da plataforma Falcon publicada pela CrowdStrike. Os módulos efetivamente disponíveis dependem do bundle contratado — veja a lista de cada um em Três níveis de proteção.
Estações de trabalho
Notebooks e desktops Windows e macOS, dentro ou fora do escritório — inclusive o home office, que não passa pelo firewall da empresa.
Servidores
Windows e Linux, on-premise ou em nuvem. É onde o ransomware causa o prejuízo que para a operação.
Máquinas virtuais e VDI
O sensor acompanha a imagem, então a proteção não se perde quando a VM é recriada.
Um sensor. Zero complexidade. Proteção total.
Elimine a complexidade e a proliferação de ferramentas. O sensor leve e único da CrowdStrike pode ser implementado em minutos e protege todos os principais sistemas operacionais, oferecendo segurança instantânea, visibilidade em toda a frota e escalabilidade perfeita.
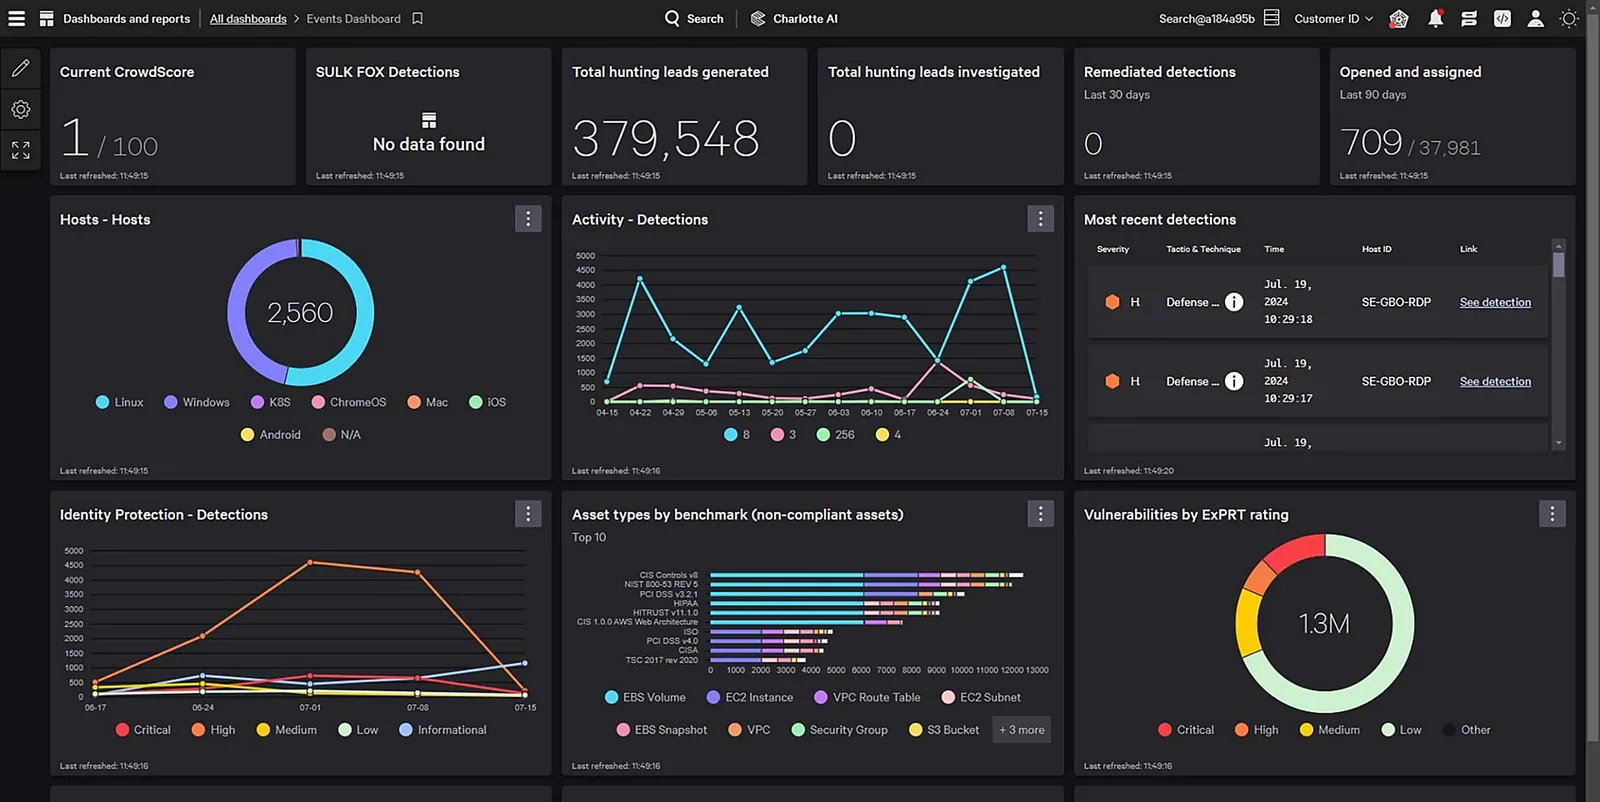
Console Falcon: a mesma tela para toda a frota, seja qual for o sistema operacional.
01
Um sensor só, instalado remotamente
Sem servidor local, sem console on-premise, sem appliance. A instalação é remota e a máquina não sai do ar para isso.
02
Observa comportamento, não arquivo
Não há varredura agendada nem base de assinaturas para baixar todo dia — que é justamente o que pesa no antivírus tradicional. O que o sensor acompanha é o encadeamento de ações de cada processo.
03
Interrompe a ação, não só o arquivo
Quando o comportamento é de ataque, o processo é bloqueado na hora, sem depender de alguém abrir um chamado. É o que sobra de tempo útil quando o movimento lateral leva 29 minutos.
04
Console em nuvem, sem infraestrutura sua
Política, exceções, controle de USB e janela de atualização ficam numa console SaaS. Não há servidor de gerenciamento para instalar, dimensionar ou atualizar dentro da empresa.
Por que o antivírus deixou de ser suficiente
Relatório Global de Ameaças 2026 da CrowdStrike, com detecções observadas em 2025.
01
O ataque atual não traz arquivo
82% das detecções observadas pela CrowdStrike não envolveram malware: o invasor entra com credencial válida e usa ferramentas do próprio Windows. Não há assinatura para o antivírus comparar.
02
O tempo de reação humano não existe mais
O intervalo médio entre o acesso inicial e o movimento lateral na rede foi de 29 minutos em 2025 — o mais rápido registrado levou 27 segundos. Em uma intrusão observada, a exfiltração começou em 4 minutos.
03
Incidente virou obrigação de documentar
A LGPD exige registrar e comunicar incidente com dado pessoal, e EDR já é item de questionário de seguradora e de due diligence de cliente grande. Sem registro de eventos, não há o que apresentar.
EPP e EDR: a diferença que define o bundle
Os dois termos aparecem juntos nas propostas do mercado e significam coisas diferentes. A diferença é o que separa os bundles — e o que decide qual deles atende à sua exigência.
EPP
Endpoint Protection Platform
Impedir que o ataque aconteça
“Isso pode rodar nesta máquina?”
A camada de prevenção. Avalia cada processo e bloqueia o que tem comportamento de ataque — ransomware, execução de script malicioso, uso indevido de ferramenta legítima. É o que substitui o antivírus.
Nos bundles: Falcon GO e Falcon PRO
EDR
Endpoint Detection and Response
Saber o que aconteceu e reagir
“Por onde ele entrou, o que tocou, e quando?”
A camada de investigação. Registra os eventos do endpoint e monta a linha do tempo do ataque, o que permite responder depois do incidente — e é o que uma seguradora, uma auditoria ou um cliente grande pede como evidência.
Nos bundles: Falcon Enterprise
Sendo direto: Falcon GO e Falcon PRO não são EDR. Protegem muito bem, mas não guardam o histórico que responde "por onde entrou". Se a exigência é compliance, seguro cyber ou já houve incidente, o bundle é o Enterprise — e a gente prefere dizer isso agora a descobrir na primeira crise.
Três níveis de proteção
Licenciamento por endpoint, em reais e com nota fiscal brasileira. Implantação, operação
da console e suporte continuado são serviços cotados à parte.
Condição especial para novos contratos, válida até 31 de dezembro de 2026.
Proteção Essencial
Falcon GO
Substitui o antivírus tradicional com a mesma tecnologia usada por grandes corporações.
Indicado para: Empresas com exigência de compliance, seguro cyber ou histórico de incidente.
Windows · macOS · Linux
Falcon Prevent (NGAV) — incluído
Antivírus de nova geração: bloqueia pelo comportamento do processo, não por assinatura de arquivo.
Proteção contra ransomware — incluído
Interrompe a criptografia em massa assim que ela começa, antes de alcançar os arquivos da rede.
Resposta automática a ameaças — incluído
O endpoint é contido sozinho, sem depender de alguém abrir um chamado.
Device Control (USB) — incluído
Define quais dispositivos USB podem ser usados, por grupo de máquinas.
Falcon Firewall Management — incluído
Gestão centralizada do firewall de cada estação pela mesma console, com regras por grupo de máquinas.
Falcon Insight (EDR) — incluído
Registro completo dos eventos do endpoint — o que dá para investigar depois do incidente.
Threat Graph — incluído
Análise de causa-raiz e linha do tempo do ataque: responde por onde o invasor entrou.
Falcon OverWatch — incluído
Caça a ameaças conduzida 24/7 por especialistas da CrowdStrike.
Agente para Linux — incluído
Cobre servidores Linux além das estações Windows e macOS.
Suporte Express do fabricante — incluído
Apoio da CrowdStrike na instalação do sensor.
CrowdStrike University — incluído
Treinamento oficial para a equipe de TI do cliente.
Condições comerciais
› Valores por endpoint/mês, em reais, fixos durante toda a vigência do contrato.
› Licenciamento mínimo de 5 e máximo de 500 endpoints por contrato.
› O valor é da licença do bundle. Serviços de implantação, operação da console e suporte continuado são contratados à parte.
› Saída antecipada tem multa proporcional ao saldo — a licença é adquirida pelo prazo integral.
›Condição especial para novos contratos: valores válidos para contratos assinados até 31 de dezembro de 2026.
CrowdStrike e Falcon são marcas registradas da CrowdStrike, Inc. A Callister é fornecedora
independente de serviços gerenciados e não representa a fabricante.
Teste antes de comprar: 15 dias, sem cartão de crédito
A CrowdStrike oferece uma avaliação gratuita do Falcon. É a forma mais barata de responder "vai pesar nas máquinas?" — instalando em algumas estações do seu próprio ambiente.
15 dias
de avaliação
Sem cartão
de crédito
Sem reinício
na instalação do sensor
O que vem liberado
Falcon Prevent (NGAV)
Falcon Device Control
Falcon for Mobile
Como funciona
1. Você solicita o acesso e recebe o e-mail de boas-vindas.
2. Ativa a conta e entra na console Falcon.
3. Instala o sensor nas máquinas de teste — sem reinicialização.
4. Habilita os módulos que quiser avaliar.
Ao fim dos 15 dias o acesso à console é encerrado; dá para pedir extensão. Atenção: os módulos liberados na avaliação não são exatamente os do bundle que você vai contratar — o Falcon for Mobile, por exemplo, não faz parte dos bundles Velocity. Fale com a gente antes de começar o teste para avaliar o que corresponde ao seu cenário.
Números publicados pela CrowdStrike e pelos avaliadores. Servem para comitê e diretoria — e todos carregam a data, porque número sem data envelhece.
100%
de proteção, detecção e precisão na avaliação MITRE ATT&CK MITRE ATT&CK Evaluations: Enterprise 2025
100%
no teste de ransomware para EDR do SE Labs SE Labs, Enterprise Advanced Security (EDR) — outubro de 2025
7 anos
consecutivos como Líder no Gartner Magic Quadrant de plataformas de proteção de endpoint Gartner Magic Quadrant, 2026
273%
de ROI em três anos, com retorno do investimento em menos de seis meses Forrester Consulting (TEI), janeiro de 2026
Dados divulgados pela CrowdStrike. O estudo da Forrester foi encomendado pela própria CrowdStrike. As avaliações são do produto Falcon, não da Callister.
Perguntas frequentes
O que exatamente estou contratando?
A licença do bundle Falcon, por endpoint e pelo prazo escolhido (12 ou 36 meses), em reais e com nota fiscal brasileira. A licença dá acesso ao sensor e à console em nuvem da CrowdStrike. Implantação, operação da console e suporte continuado são serviços separados — se você quiser, a gente cota junto, mas não estão embutidos neste valor.
Como funciona a ativação?
Depois do pedido, o tenant é provisionado na console da CrowdStrike e você recebe o acesso e o instalador do sensor. O Express Support do fabricante, incluído nos bundles, cobre a instalação. Não há appliance para receber nem servidor para preparar.
Funciona junto com o firewall que eu já tenho?
Sim, e é o cenário ideal. O firewall vê o tráfego que entra e sai; o endpoint vê o que aconteceu dentro da máquina. Separados, cada um conta metade da história. Não há conflito com firewall de borda de nenhum fabricante.
Preciso desinstalar o antivírus atual?
Sim. Dois produtos de proteção em tempo real na mesma máquina disputam os mesmos eventos e derrubam o desempenho. A ordem correta é remover o anterior e instalar o sensor na sequência, máquina a máquina.
Vai pesar nas máquinas?
É um agente único, sem varredura agendada e sem base de assinaturas para baixar — que é justamente o que pesa no antivírus tradicional. Se a dúvida persistir, dá para avaliar em um grupo pequeno de máquinas antes de fechar o volume inteiro.
E se eu tiver menos de 5 máquinas?
O contrato mínimo é de 5 licenças. Abaixo disso, a conversa é sobre outra solução — fale com a gente que indicamos o caminho, mesmo que não seja este produto.
Qual a diferença entre GO, PRO e Enterprise?
GO e PRO são prevenção (EPP): bloqueiam o ataque. O PRO acrescenta a gestão do firewall das estações. O Enterprise é o único com EDR — registro de eventos, linha do tempo do ataque e o threat hunting do Falcon OverWatch. Se a exigência é investigar incidente, para seguro cyber ou compliance, o bundle é o Enterprise.
O que acontece no fim do contrato?
A renovação é negociada com pelo menos 60 dias de antecedência, com o preço revisto. Não há renovação automática silenciosa. A saída antecipada tem multa proporcional ao saldo, porque a licença é adquirida pelo prazo integral — dizemos isso antes da assinatura, não depois.
Quem dá suporte?
O Express Support da CrowdStrike, incluído nos bundles, cobre a instalação do sensor e questões do produto, em inglês. Suporte continuado em português, operação da console e atendimento com SLA são serviço à parte — pergunte ao comercial se quiser incluir.
E aquele problema da CrowdStrike que derrubou máquinas Windows em 2024?
Em julho de 2024, uma atualização de conteúdo do sensor causou indisponibilidade em máquinas Windows. Não foi invasão nem vazamento de dados. Depois do episódio, a CrowdStrike revisou o processo de liberação e passou a permitir controle escalonado das atualizações pela console — dá para segurar a atualização em um anel de teste antes de liberar para a empresa inteira. Vale combinar quem vai administrar essa janela no seu ambiente.
Peça a proposta com o seu número de endpoints
A quantidade de licenças e o prazo definem o valor. Informe no formulário e o retorno já
vem com a cotação pronta, em reais, em até 2 horas úteis.